
Tu sistema de backup indica que la copia de esta noche ha terminado correctamente. Pero hay una pregunta mucho más importante: si mañana sufres un ciberataque, ¿podrías recuperar realmente tu empresa?
Durante años, las copias de seguridad han sido una de las principales medidas de protección frente a fallos, errores humanos o pérdida de información.
El problema es que el escenario ha cambiado.
El ransomware ya no busca únicamente cifrar los servidores y ordenadores de una organización. Las copias de seguridad también pueden convertirse en un objetivo del ataque.
Por eso, tener backup ya no es suficiente. La verdadera pregunta es otra:
¿Tenemos una copia segura y recuperable cuando todo lo demás falla?
De la regla 3-2-1 a la estrategia 3-2-1-1-0
Una de las recomendaciones más conocidas para proteger la información empresarial es la regla 3-2-1.
El Instituto Nacional de Ciberseguridad (INCIBE) recomienda diversificar las copias de seguridad para aumentar las posibilidades de disponer de información recuperable ante un incidente.
La regla establece:
3 → Mantener tres copias de los datos.
2 → Utilizar al menos dos soportes o tecnologías diferentes.
1 → Mantener una de las copias fuera de las instalaciones de la empresa.
Esta estrategia continúa siendo una excelente base. Sin embargo, frente a amenazas como el ransomware podemos evolucionarla hacia un modelo más orientado a la ciberresiliencia: 3-2-1-1-0.
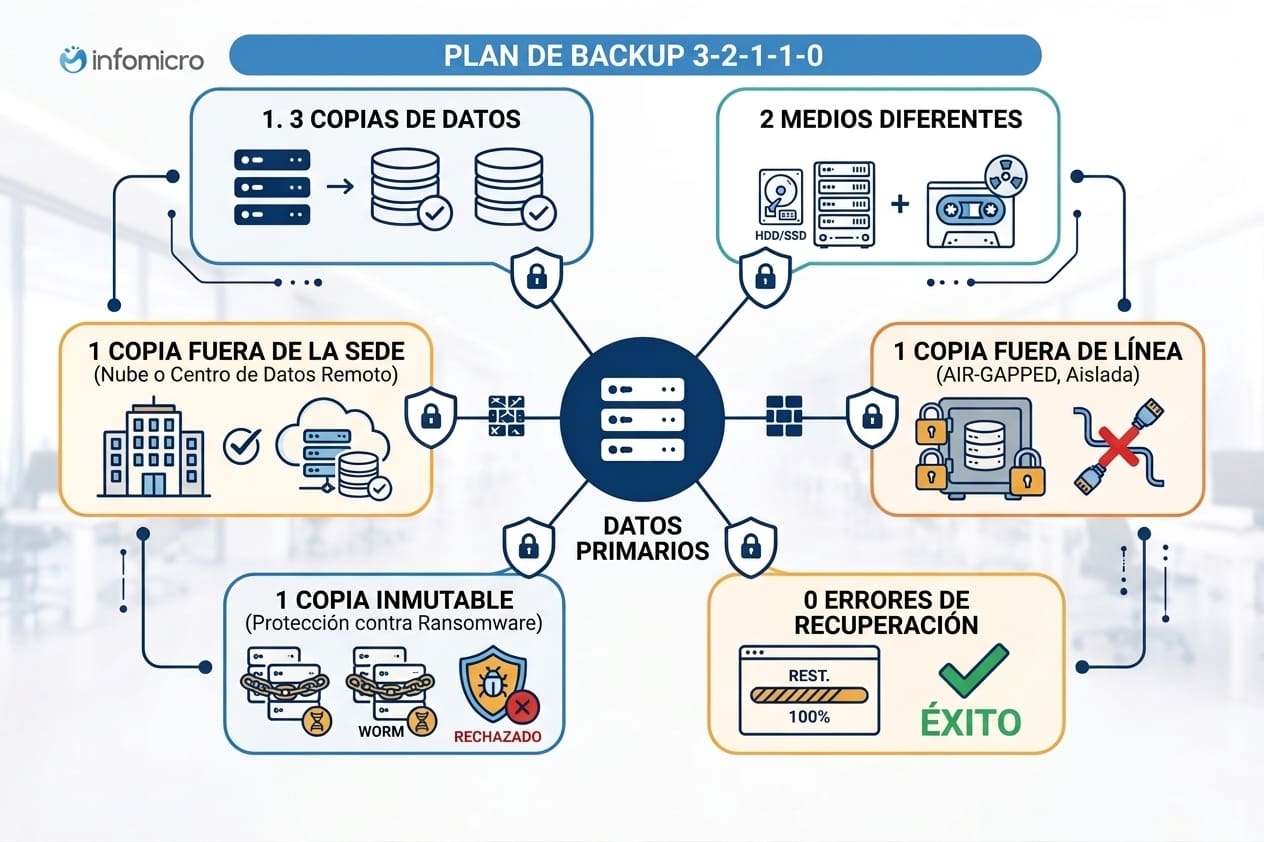
¿Qué significa 3-2-1-1-0?
3 copias de los datos
↓
2 soportes o tecnologías diferentes
↓
1 copia fuera de la organización
↓
1 copia offline, aislada o inmutable
↓
0 errores después de verificar la capacidad de recuperación
Los dos últimos números son los que marcan una diferencia importante frente al modelo tradicional.
El segundo «1»: una copia que el atacante no pueda destruir
Imaginemos un escenario sencillo:
Un atacante consigue acceder a la infraestructura de una empresa y comienza a cifrar servidores, máquinas virtuales y archivos.
La organización dispone de backup, por lo que aparentemente el problema está controlado.
Pero el atacante consigue acceder también al repositorio donde se encuentran las copias y las elimina o cifra.
De repente, tener backup deja de ser garantía de recuperación.
Por eso, el segundo 1 de la estrategia 3-2-1-1-0 busca disponer de al menos una copia adicional protegida mediante mecanismos como:
- almacenamiento inmutable;
- repositorios aislados;
- sistemas endurecidos o hardened;
- almacenamiento offline;
- mecanismos air gap.
La tecnología utilizada dependerá de cada organización. Lo realmente importante es el principio: que comprometer el entorno de producción no implique automáticamente comprometer también todas las posibilidades de recuperación.
Esta evolución es especialmente relevante porque la protección debe abarcar tanto los datos como la propia infraestructura utilizada para realizar los backups.
Y llegamos al número más olvidado: el 0
Probablemente sea la parte más importante de toda la estrategia.
0 errores.
Que una consola de backup muestre un mensaje verde indicando Backup completed successfully nos dice que el proceso ha terminado correctamente.
Pero no responde necesariamente a la pregunta que realmente preocupa al negocio:
¿Podremos recuperar nuestros sistemas cuando los necesitemos?
Por eso las copias deben verificarse y realizarse pruebas periódicas de restauración.
El INCIBE incluye precisamente las pruebas de restauración entre los elementos que una empresa debe contemplar para proteger correctamente sus copias y recomienda que las medidas de recuperación y continuidad se prueben periódicamente.
El objetivo no debería ser simplemente:
«Tenemos copias.»
Deberíamos poder afirmar:
«Tenemos copias, están protegidas y hemos comprobado que podemos recuperarlas.»
Una copia correcta no significa necesariamente una recuperación correcta
Existe además otra cuestión importante.
Recuperar un archivo no es lo mismo que recuperar una empresa.
Después de un incidente grave pueden tener que recuperarse servidores, bases de datos, aplicaciones, máquinas virtuales, configuraciones y diferentes servicios interdependientes.
Y probablemente no todos tengan la misma importancia.
Por eso una buena estrategia de backup debería responder también preguntas como:
¿Qué sistemas son realmente críticos para el negocio?
¿Cuánto tiempo podemos permanecer sin ellos?
¿Qué información podemos permitirnos perder?
¿En qué orden deberíamos recuperar nuestros servicios?
¿Cuánto tardaríamos realmente en volver a trabajar?
Aquí es donde el backup empieza a relacionarse directamente con conceptos como recuperación ante desastres y continuidad de negocio.
No todos los datos necesitan necesariamente la misma estrategia
Adoptar 3-2-1-1-0 tampoco significa multiplicar indiscriminadamente infraestructura, almacenamiento y costes.
Una organización puede clasificar sus sistemas según su criticidad.
Por ejemplo:
- Nivel crítico: ERP, bases de datos, sistemas productivos o información imprescindible para operar.
- Nivel importante: aplicaciones necesarias para determinados departamentos pero que podrían permanecer unas horas sin servicio.
- Nivel secundario: información cuya recuperación puede esperar sin provocar una interrupción importante.
A partir de ahí pueden establecerse diferentes políticas de retención, frecuencia, inmutabilidad y recuperación.
El objetivo es encontrar un equilibrio entre riesgo, coste y continuidad de negocio.
¿Está preparada tu estrategia de backup para un ransomware?
Hay cinco preguntas sencillas que cualquier organización puede hacerse:
- ¿Tenemos al menos tres copias de nuestra información crítica?
- ¿Están almacenadas utilizando tecnologías o soportes diferentes?
- ¿Existe una copia fuera de nuestra infraestructura principal?
- ¿Tenemos al menos una copia que no pueda ser modificada o eliminada fácilmente si nuestras credenciales o sistemas son comprometidos?
- ¿Hemos realizado recientemente una restauración real para comprobar que funciona?
Si alguna respuesta es «no» o «no lo sabemos», probablemente exista margen para revisar la estrategia.
Del backup a la ciberresiliencia
Durante mucho tiempo medimos la protección de los datos preguntando si una empresa hacía o no copias de seguridad.
Hoy esa pregunta se ha quedado corta.
Una estrategia moderna debe asumir que un incidente puede llegar a producirse y prepararse para continuar operando incluso en ese escenario.
Segmentación de red, protección de identidades, monitorización, detección, backups inmutables y planes de recuperación forman parte de una misma estrategia.
Porque la ciberseguridad no consiste únicamente en intentar que un ataque nunca tenga éxito.
También consiste en conseguir que, si algún día lo tiene, su impacto sea limitado y podamos recuperar la actividad lo antes posible.
La regla 3-2-1-1-0 resume muy bien este cambio de filosofía:
No se trata de poder decir que hacemos copias de seguridad. Se trata de poder demostrar que podemos recuperar nuestro negocio cuando realmente las necesitemos.