La autenticación multifactor (MFA) se ha convertido en una de las medidas más importantes para proteger los accesos a los sistemas empresariales. Al exigir dos o más factores de verificación, añade una capa de seguridad que dificulta el acceso no autorizado, incluso cuando una contraseña ha quedado expuesta.
Sin embargo, activar la MFA no significa que todos los accesos estén protegidos frente a cualquier amenaza. Para aprovechar sus ventajas, es importante elegir métodos de autenticación adecuados, gestionar correctamente los permisos y disponer de mecanismos para detectar actividades sospechosas.
La eficacia de la MFA depende tanto de los métodos utilizados como de su integración con el resto de los controles de seguridad de la organización.
¿Cómo puede una empresa sacar el máximo partido a la MFA y qué aspectos conviene revisar para reforzar la protección de sus accesos?
¿Qué es la autenticación multifactor y por qué es importante?
La autenticación multifactor es un mecanismo que exige dos o más factores diferentes para verificar la identidad de una persona antes de permitirle acceder a un sistema.
Estos factores suelen pertenecer a tres categorías:
- Algo que sabes: una contraseña o un PIN.
- Algo que tienes: un dispositivo, una llave de seguridad o una aplicación de autenticación.
- Algo que eres: una característica biométrica, como la huella dactilar.
Esta medida añade una barrera de seguridad frente a situaciones habituales, como el robo de credenciales mediante phishing, la reutilización de contraseñas o la exposición de datos de acceso.
La MFA resulta especialmente relevante para proteger el correo corporativo, las conexiones VPN, las plataformas en la nube, las cuentas administrativas y los sistemas que permiten acceder a información sensible.
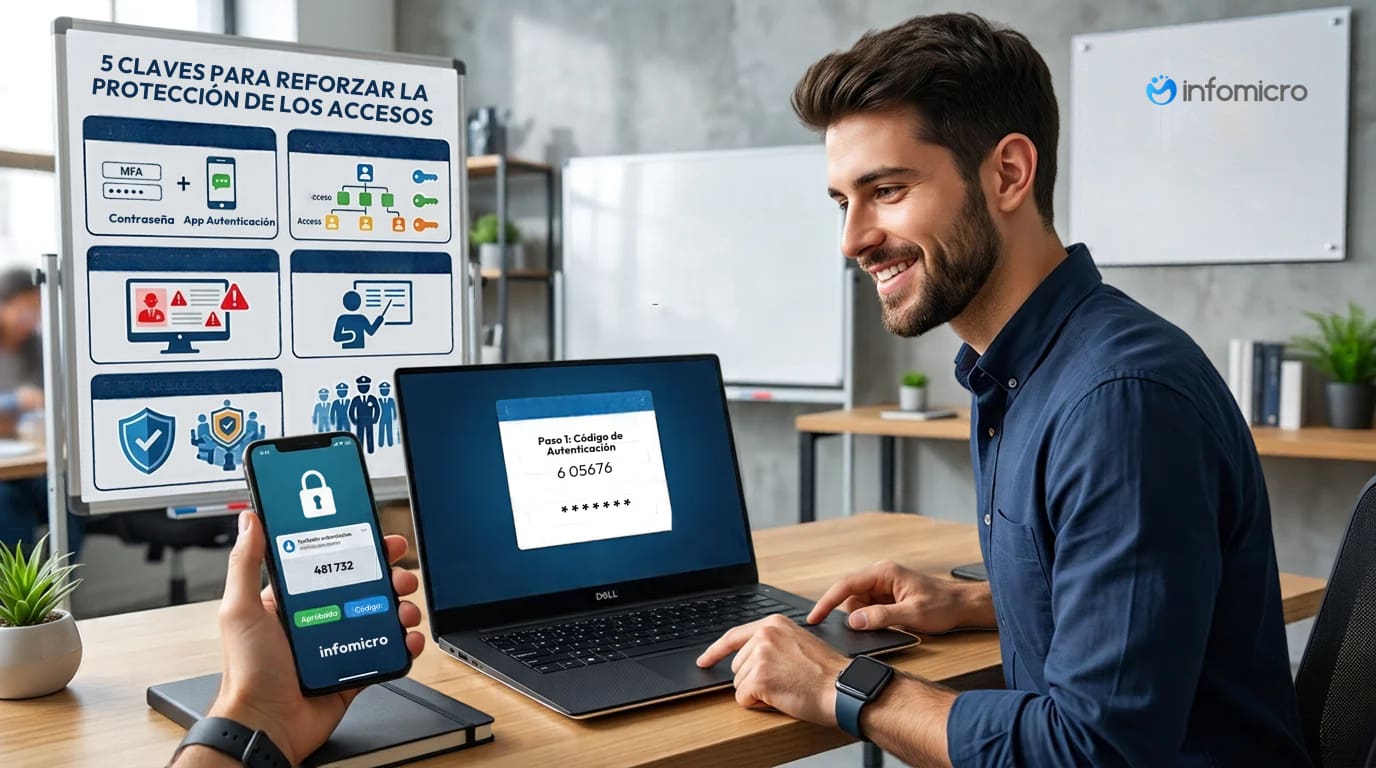
5 aspectos clave para reforzar la protección con MFA
- Elegir métodos de autenticación adecuados al nivel de riesgo
No todos los métodos de autenticación multifactor ofrecen el mismo nivel de resistencia frente a las amenazas actuales.
Los códigos enviados por SMS o generados mediante aplicaciones de autenticación añaden una barrera frente al uso de una contraseña robada. No obstante, determinados ataques de phishing pueden conseguir que el usuario facilite también ese segundo factor.
En algunos casos, los atacantes utilizan páginas fraudulentas que imitan los portales de acceso legítimos para capturar las credenciales y los códigos de verificación en tiempo real.
Por eso, cuando el riesgo y las características del entorno lo permiten, es recomendable valorar métodos resistentes al phishing, como las llaves de seguridad FIDO2 o las passkeys.
La elección debe tener en cuenta los sistemas utilizados, los perfiles de los usuarios y las necesidades operativas de la organización. El objetivo es encontrar un equilibrio entre seguridad, facilidad de uso y compatibilidad con la infraestructura existente.
- Evitar aprobaciones de acceso no reconocidas
Algunos sistemas MFA permiten aprobar una solicitud desde el móvil mediante una notificación.
Aunque este método resulta cómodo, es importante que los usuarios comprueben las solicitudes antes de aceptarlas, especialmente cuando no han iniciado sesión de forma voluntaria.
Un atacante que ya dispone de una contraseña puede intentar provocar múltiples notificaciones hasta conseguir que la víctima apruebe una por error o por cansancio.
Este tipo de técnica se conoce como MFA fatigue o fatiga de autenticación.
Para reducir el riesgo, es recomendable utilizar mecanismos como la coincidencia de números cuando estén disponibles, limitar las solicitudes repetidas y formar a los empleados para que nunca aprueben un acceso que no reconocen.
Una solicitud inesperada puede ser una señal de actividad sospechosa y debe tratarse como tal. Si se producen solicitudes no reconocidas, conviene comunicarlas al equipo responsable de la seguridad.
- Proteger todas las cuentas y revisar las excepciones
La implantación de MFA debe contemplar todas las cuentas y vías de acceso relevantes para la organización, incluidas aquellas que pueden pasar desapercibidas durante la configuración inicial.
Esto puede suceder con cuentas administrativas, usuarios antiguos, accesos de proveedores, aplicaciones heredadas o cuentas de emergencia que requieren controles específicos.
Por eso, la implantación debe acompañarse de un inventario de identidades y accesos.
Conviene comprobar:
- Qué usuarios pueden acceder a los sistemas críticos.
- Qué cuentas tienen privilegios administrativos.
- Si existen usuarios inactivos que conservan permisos.
- Qué aplicaciones o vías de acceso no están cubiertas por las políticas de autenticación.
- Si las cuentas de emergencia cuentan con controles específicos.
Las excepciones a la política de MFA deben estar identificadas, justificadas y protegidas mediante medidas alternativas adecuadas cuando sean necesarias.
El objetivo es evitar que un acceso menos protegido se convierta en una vía de entrada a otros sistemas de la infraestructura.
- Combinar la autenticación con una correcta gestión de permisos
La MFA ayuda a verificar la identidad de quien intenta acceder, pero no determina por sí sola qué debería poder hacer esa persona una vez dentro.
Imaginemos que la cuenta de un empleado queda comprometida. Si ese usuario tiene permisos de administración que no necesita para su trabajo, el impacto potencial del incidente puede ser mucho mayor.
Por eso, la autenticación debe complementarse con el principio de mínimo privilegio: cada usuario debe disponer únicamente de los permisos necesarios para desempeñar sus funciones.
También es recomendable separar las cuentas de uso cotidiano de las cuentas administrativas y revisar periódicamente los permisos concedidos.
Verificar la identidad es una parte fundamental del control de acceso. Limitar los privilegios permite reducir el impacto potencial si una cuenta resulta comprometida.
- Revisar los registros y detectar comportamientos sospechosos
Los registros asociados a la autenticación pueden ayudar a detectar posibles incidentes, especialmente cuando se analizan junto con otros eventos de seguridad.
Los accesos desde ubicaciones o dispositivos inusuales, los intentos fallidos repetidos, los cambios en los métodos de autenticación o las solicitudes inesperadas pueden justificar una investigación.
La detección debe adaptarse al entorno de cada empresa y no basarse exclusivamente en una alerta aislada. Es importante disponer de registros adecuados, identificar comportamientos anómalos y establecer procedimientos para investigar y responder cuando sea necesario.
La monitorización de los accesos permite complementar la prevención con una capacidad de detección más eficaz. De esta forma, la organización puede identificar señales de riesgo y actuar con mayor rapidez ante posibles incidentes.
MFA y Zero Trust: dos conceptos relacionados
La autenticación multifactor suele formar parte de las estrategias de seguridad basadas en Zero Trust.
Este enfoque parte de una premisa: no debe concederse confianza automática a un usuario o dispositivo únicamente porque se encuentre dentro de la red corporativa o haya accedido correctamente en el pasado.
El acceso debe evaluarse teniendo en cuenta diferentes elementos, como la identidad, el dispositivo, el contexto de la conexión, el nivel de riesgo y los recursos solicitados.
En la práctica, esto puede traducirse en medidas como:
- Verificar la identidad mediante MFA.
- Comprobar el estado de seguridad de los dispositivos.
- Limitar el acceso según el perfil del usuario.
- Aplicar controles adicionales ante situaciones de riesgo.
- Revisar los permisos y las sesiones activas.
- Registrar y monitorizar los accesos relevantes.
No todas las empresas necesitan implantar una arquitectura Zero Trust completa de inmediato. Sin embargo, aplicar progresivamente estos principios ayuda a reducir la dependencia de una única barrera de seguridad y permite adaptar los controles a las necesidades de cada organización.
¿Cómo comprobar si la MFA de tu empresa está bien implementada?
Antes de dar por completada la implantación, conviene revisar una serie de cuestiones:
- Cobertura: ¿están protegidas todas las cuentas relevantes, incluidas las administrativas y las de acceso remoto?
- Métodos: ¿se utilizan métodos adecuados al riesgo de cada acceso?
- Excepciones: ¿están identificadas y justificadas las cuentas o aplicaciones que no utilizan MFA?
- Privilegios: ¿los usuarios tienen únicamente los permisos que necesitan?
- Monitorización: ¿se revisan los intentos de acceso sospechosos y los cambios en la configuración?
- Recuperación: ¿existe un procedimiento seguro para recuperar una cuenta si el usuario pierde su dispositivo?
- Revisión periódica: ¿se comprueba que las políticas siguen siendo adecuadas cuando cambian los usuarios, las aplicaciones o la infraestructura?
Estas comprobaciones ayudan a identificar puntos débiles y oportunidades de mejora que podrían pasar desapercibidos si la revisión se limita a confirmar que la MFA está activada.
La MFA como parte de una estrategia de ciberseguridad sólida
La autenticación multifactor es una medida fundamental para proteger las identidades digitales y reducir el riesgo de accesos no autorizados. Una implantación adecuada, adaptada a las necesidades de cada organización, permite aprovechar mejor sus ventajas y reforzar la seguridad de los sistemas empresariales.
Su combinación con la gestión de permisos, la protección del correo electrónico, la seguridad de los dispositivos, la segmentación de red y la monitorización de la infraestructura contribuye a construir una estrategia de ciberseguridad más completa y resiliente.
Ninguna medida elimina por completo el riesgo. El objetivo es dificultar los ataques, reducir las posibilidades de acceso no autorizado y limitar el impacto si una barrera falla.
En Infomicro ayudamos a las empresas a reforzar la seguridad de sus infraestructuras IT mediante soluciones de ciberseguridad, protección de accesos y seguridad perimetral, adaptadas a las necesidades de cada organización.